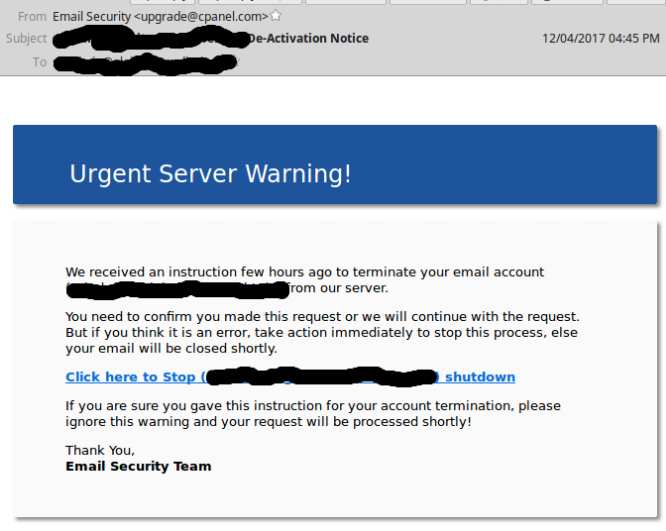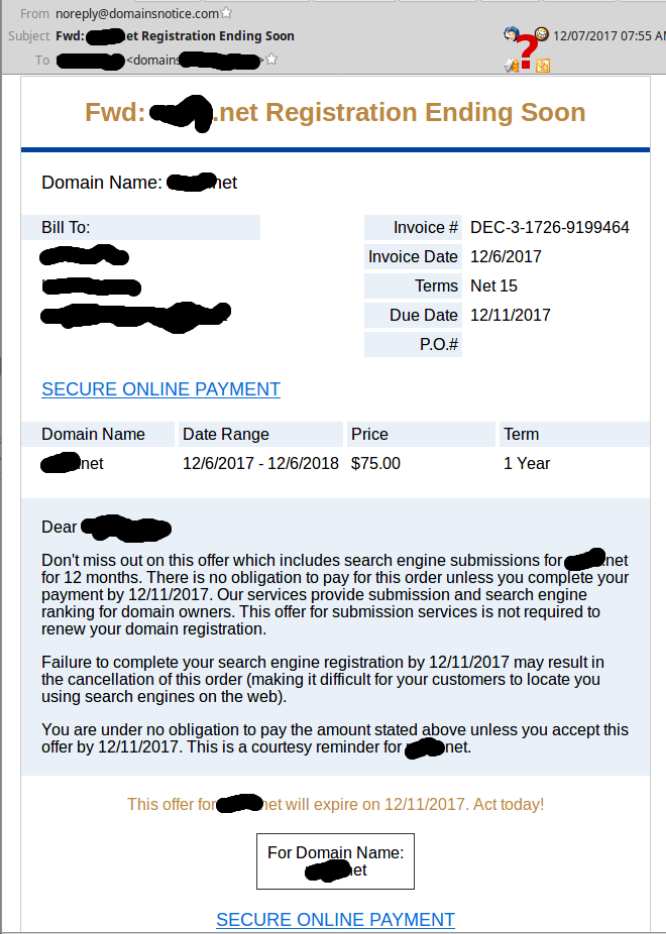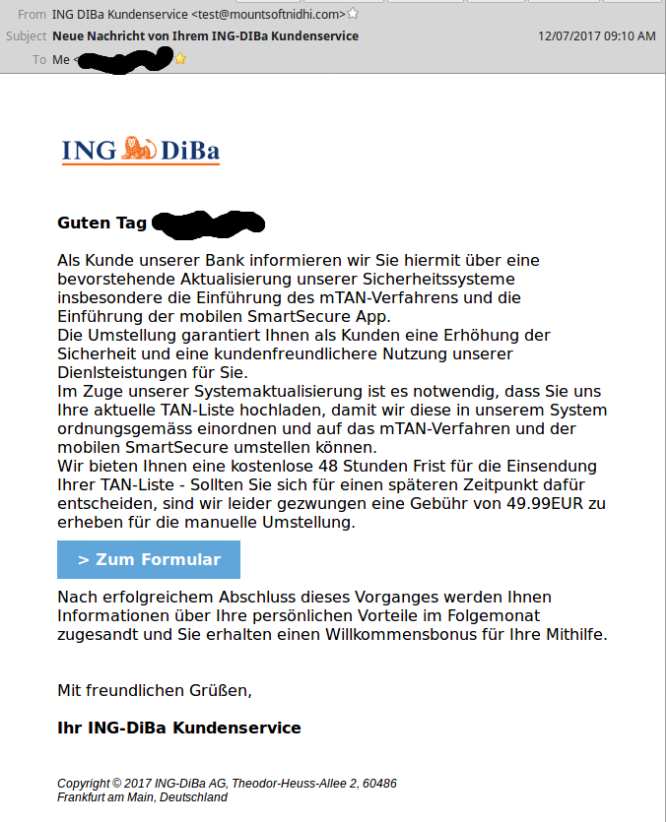
 Zurzeit sind E-Mails im Umlauf, die so aussehen, als kämen sie von uns. Darin werden Sie gebeten, an einer „kurzen Umfrage zur Servicequalität“ teilzunehmen, oft mit dem Namen Ihrer eigenen Domain im Betreff. Diese E-Mails stammen nicht von schnied.net. Bitte klicken Sie nicht auf den Link darin.
Inzwischen ist eine zweite Variante unterwegs: Angeblich ist ein Dienst zu Ihrer Domain abgelaufen, und Sie sollen Ihren „Zugang verlängern“, sonst drohe die Sperrung. Auch diese E-Mails sind gefälscht.
So sehen die gefälschten E-Mails aus
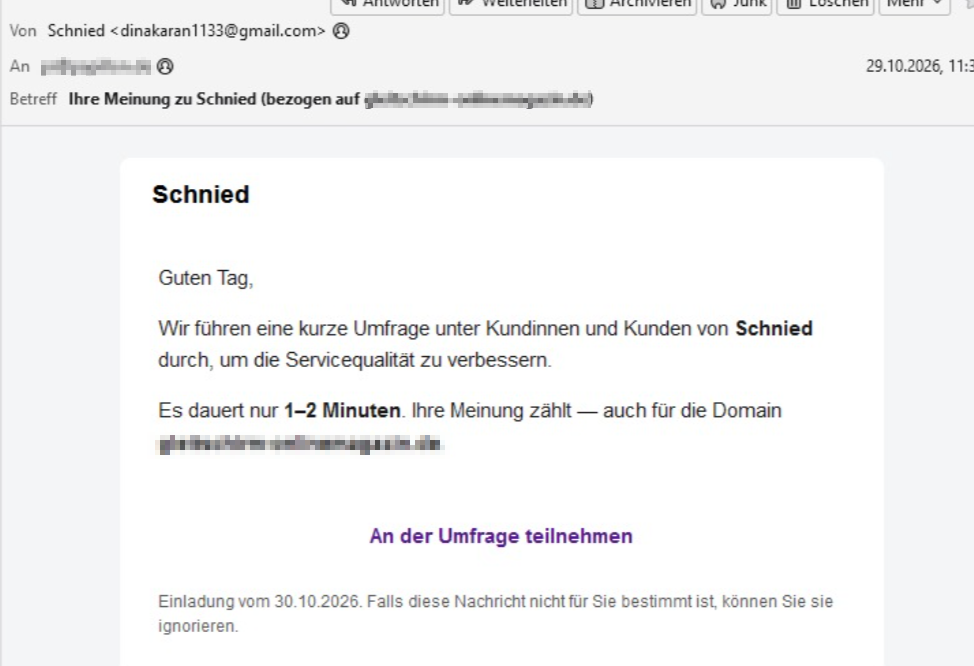
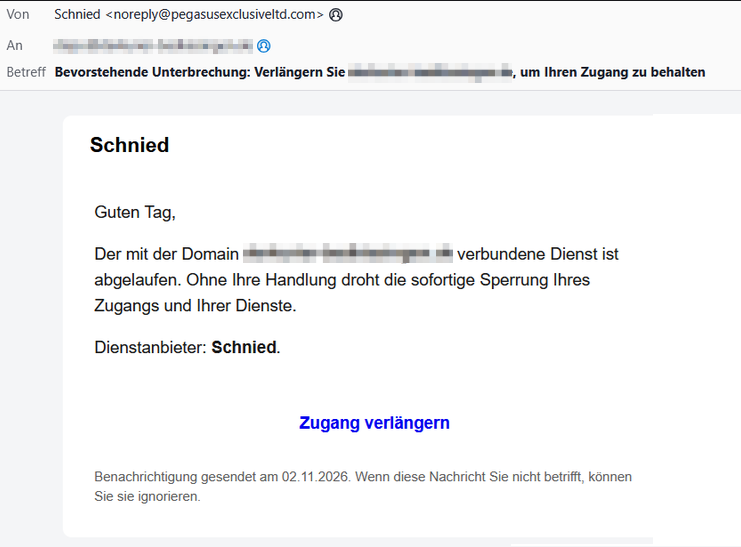
Daran erkennen Sie die Fälschung:
- Als Absender steht zwar „Schnied“, die Adresse dahinter gehört aber nicht zu uns, etwa eine beliebige Gmail-Adresse oder die Adresse einer völlig fremden Firma.
- Der Betreff lautet etwa „Ihre Meinung zu Schnied (bezogen auf ihre-domain.de)“ oder „Bevorstehende Unterbrechung: Verlängern Sie ihre-domain.de, um Ihren Zugang zu behalten“. Dass Ihre Domain genannt wird, soll Vertrauen wecken. Welche Domain bei welchem Anbieter liegt, lässt sich aber öffentlich herausfinden. Es beweist also nicht, dass die E-Mail von uns kommt.
- Die Anrede ist allgemein („Guten Tag“), und es gibt nur einen einzigen Knopf oder Link, etwa „An der Umfrage teilnehmen“ oder „Zugang verlängern“.
- Druck und Eile: Die zweite Variante droht mit der „sofortigen Sperrung“ Ihres Zugangs. So sollen Sie klicken, ohne lange nachzudenken.
- Kleine Ungereimtheiten: Im Beispiel ist die E-Mail am 29.10. verschickt, spricht aber von einer „Einladung vom 30.10.“.
Text und Absender können sich von Mail zu Mail unterscheiden.
Was steckt dahinter?
Der Link führt auf eine Seite, die nichts mit uns zu tun hat. Solche Seiten wollen meist an Zugangsdaten kommen, zum Beispiel an Ihr E-Mail-Passwort, oder fragen nach Zahlungsdaten. Manchmal soll man auch eine Datei herunterladen, die Schadsoftware enthält.
Was sollten Sie tun?
- Nicht auf den Link klicken und nicht auf die E-Mail antworten.
- Löschen Sie die E-Mail oder markieren Sie sie in Ihrem Mailprogramm als Spam bzw. Junk.
- Schon geklickt und dort etwas eingegeben? Ändern Sie sofort das Passwort, das Sie eingegeben haben, und melden Sie sich bei uns. Haben Sie Zahlungsdaten eingegeben, informieren Sie bitte auch Ihre Bank.
Woran Sie echte E-Mails von uns erkennen
- Unsere E-Mails kommen von Adressen, die auf @schnied.net enden, nie von Gmail, GMX, Outlook.com oder Ähnlichem. Weil sich Absender aber fälschen lassen, ist das allein noch kein Beweis.
- Wir fragen Sie niemals per E-Mail nach Ihrem Passwort.
- Im Zweifel: Klicken Sie nicht auf den Link in der E-Mail. Rufen Sie unsere Seite lieber selbst auf, indem Sie www.schnied.net eintippen, oder fragen Sie uns einfach.
Sind Sie unsicher, ob eine E-Mail wirklich von uns stammt? Schreiben Sie uns über unsere Supportanfrage. Wir schauen gerne nach.
Ihr Team von schnied.net
 Wir wünschen Ihnen und Ihren Lieben ein frohes Weihnachtsfest und einen guten Start ins neue Jahr 2026!
 Immer wieder kommt es vor, dass wir Mailkonten von Kunden sperren bzw. das Passwort ändern müssen. Grund dafür ist, dass die Passwörter zu einfach sind oder „gephisht“ wurden. Diese Konten werden dazu benutzt, Spam zu versenden oder um weitere Online Accounts der Benutzer zu ergattern. In letzter Zeit kommt das leider immer häufiger vor. Die Heise Redaktion hat einen guten Artikel geschrieben,